
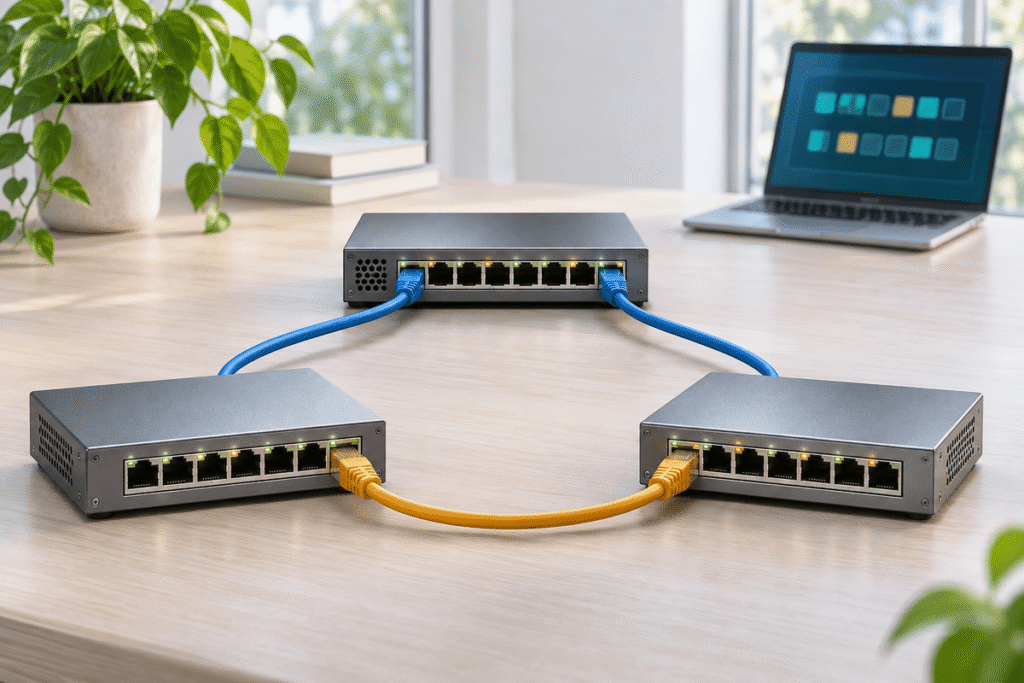
Los bucles de red pueden producirse cuando existen caminos cerrados de capa 2 que permiten que las tramas circulen repetidamente entre switches. Sin un mecanismo de prevención, esa circulación puede multiplicar el tráfico, alterar el aprendizaje de direcciones MAC y afectar la comunicación de toda una red local.
Sin embargo, disponer de varios caminos también puede ser útil: si un enlace falla, otro puede mantener la conexión. El desafío consiste en conservar la redundancia física sin crear bucles en el recorrido activo del tráfico.
En esta lección aprenderás cómo STP resuelve ese problema y realizarás un laboratorio con tres switches para observar la elección del puente raíz, los puertos que reenvían tráfico y la recuperación después de una falla.
 Cómo se produce un bucle Ethernet
Imagina tres switches conectados en triángulo:
- SW1 está conectado con SW2.
- SW1 está conectado con SW3.
- SW2 está conectado con SW3.
Entre ellos existe un recorrido cerrado.
Si todos los puertos reenvían las mismas tramas sin un mecanismo que controle ese recorrido, una difusión puede circular y replicarse repetidamente.
La redundancia física no constituye por sí sola una avería. El problema aparece cuando el recorrido de reenvío permite un bucle.
 Qué ocurre con una difusión
Un switch replica una trama broadcast por los demás puertos habilitados de su VLAN.
En un recorrido cerrado sin prevención:
- Un switch recibe la difusión y la replica.
- Otros switches hacen lo mismo.
- Copias de la trama regresan a equipos que ya la habían recibido.
- Vuelven a replicarse mientras las condiciones del bucle continúen.
Las tramas Ethernet no incorporan un contador de saltos equivalente al TTL de IPv4 que detenga esta circulación de capa 2.
 Consecuencias habituales
| Problema | Qué sucede |
|---|---|
| Tormenta de broadcast | Las difusiones consumen una cantidad excesiva de recursos. |
| Tramas duplicadas | Los dispositivos reciben varias copias de información. |
| Inestabilidad de la tabla MAC | Una misma MAC parece alcanzable por puertos distintos de forma repetida. |
| Saturación | Se ocupan enlaces y recursos de procesamiento. |
| Pérdida de administración | Puede resultar difícil acceder a los propios switches. |
No toda tormenta de broadcast demuestra la existencia de un bucle: también puede tener otros orígenes. Pero los bucles son una causa importante de congestión y fallos de capa 2. cisco.com
 Qué es STP
STP, o Spanning Tree Protocol, es un protocolo que permite construir una topología lógica de capa 2 sin bucles a partir de conexiones físicas que pueden contener caminos redundantes.
Para conseguirlo:
- Elige un switch como referencia.
- Determina caminos hacia ese switch.
- Selecciona qué puertos pueden reenviar tráfico.
- Mantiene otros puertos sin reenviar datos para evitar recorridos cerrados.
Un puerto que no reenvía tráfico por decisión de STP no tiene por qué estar averiado.
El cable puede estar conectado y el enlace físico activo mientras el protocolo impide el reenvío de datos por ese puerto para una instancia determinada.
 Qué ocurre cuando falla un enlace
STP y sus variantes pueden recalcular el recorrido activo.
Un puerto que antes no reenviaba datos puede pasar a hacerlo, siempre que se cumplan las condiciones necesarias.
Durante ese cambio puede existir una interrupción temporal. La redundancia no garantiza ausencia total de pérdidas ni recuperación instantánea.
 Qué es el puente raíz
El puente raíz, o root bridge, es el switch utilizado como referencia para construir el árbol.
La elección se basa en el Bridge ID, un identificador que incorpora prioridad y dirección MAC; en los modos por VLAN también interviene el identificador extendido correspondiente.
Gana el Bridge ID numéricamente menor.
En la práctica:
- Una prioridad menor favorece la elección como raíz.
- Si la prioridad efectiva coincide, la dirección MAC sirve para desempatar.
 Por qué conviene elegirlo
Si todos los switches conservan sus valores predeterminados, la elección puede depender de sus direcciones MAC.
Eso puede producir una topología funcional, pero poco alineada con el diseño.
Conviene seleccionar deliberadamente:
- Un switch raíz preferido.
- Un switch de respaldo para esa función.
Ser raíz no convierte al switch en router, servidor DHCP ni puerta de enlace.
 Para qué sirven las BPDU
Las BPDU, o Bridge Protocol Data Units, son mensajes de control utilizados por los mecanismos de spanning tree.
Permiten intercambiar información sobre:
- La raíz anunciada.
- El costo del camino hacia ella.
- Los identificadores de switches y puertos.
- Parámetros y cambios relevantes para la topología.
Los switches utilizan esa información para tomar decisiones coherentes.
STP necesita procesar sus mensajes de control aunque determinados puertos no estén reenviando tráfico de usuarios.
Por eso, bloquear datos por decisión de spanning tree es diferente de desconectar físicamente un puerto.
 Roles de los puertos
| Rol | Función |
|---|---|
| Puerto raíz | Mejor camino seleccionado hacia la raíz desde un switch que no es raíz. |
| Puerto designado | Puerto seleccionado para proporcionar el mejor camino hacia la raíz en un segmento. |
| Puerto alternativo | Camino alternativo hacia la raíz, utilizado en RSTP y variantes relacionadas. |
En una topología sencilla:
- El switch raíz no tiene puerto raíz.
- Cada switch no raíz selecciona un puerto raíz por instancia.
- Un puerto alternativo no reenvía datos mientras se mantiene como alternativa.
La selección considera el costo acumulado del camino y utiliza identificadores para resolver empates.
No siempre gana el camino con menos cables: importan los costos de los enlaces.
 Estados y diferencia entre STP y RSTP
Los roles indican la función del puerto. Los estados indican qué puede hacer en ese momento.
 STP clásico
El STP clásico utiliza estados como:
| Estado | Comportamiento básico |
|---|---|
| Blocking | No reenvía datos ni aprende MAC de las tramas de usuario. |
| Listening | Participa en la preparación del recorrido sin reenviar datos ni aprender MAC. |
| Learning | Aprende direcciones MAC, pero todavía no reenvía datos de usuario. |
| Forwarding | Aprende MAC y reenvía datos. |
| Disabled | No participa operativamente. |
 RSTP
RSTP, o Rapid Spanning Tree Protocol, incorpora mecanismos para acelerar la convergencia en condiciones apropiadas.
Agrupa el comportamiento operativo en:
- Discarding: no reenvía datos ni aprende MAC.
- Learning: aprende MAC sin reenviar datos.
- Forwarding: aprende MAC y reenvía datos.
En equipos Cisco puedes encontrar:
| Modo | Característica |
|---|---|
| PVST+ | Mantiene spanning tree por VLAN, basado en STP con extensiones Cisco. |
| Rapid PVST+ | Aplica mecanismos rápidos por VLAN. |
| MST | Agrupa VLAN en instancias de spanning tree. |
El laboratorio utilizará Rapid PVST+. Las funciones y modos disponibles dependen de la plataforma. cisco.com
 Preparación del laboratorio
Utiliza un simulador compatible o tres switches destinados exclusivamente al aprendizaje.
No deshabilites STP para provocar una tormenta. La práctica consiste en observar su protección y comprobar la recuperación.
Necesitas:
- Tres switches Cisco IOS compatibles con Rapid PVST+.
- Dos computadoras.
- Tres conexiones entre switches.
- Acceso por consola.
 Plan de conexiones
| Conexión | Extremo A | Extremo B |
|---|---|---|
| Enlace 1 | SW1 Gi0/1 | SW2 Gi0/1 |
| Enlace 2 | SW1 Gi0/2 | SW3 Gi0/1 |
| Enlace 3 | SW2 Gi0/2 | SW3 Gi0/2 |
| PC-A | SW2 Fa0/1 | Adaptador de PC-A |
| PC-B | SW3 Fa0/1 | Adaptador de PC-B |
Utiliza enlaces entre switches con la misma velocidad operativa para facilitar la interpretación.
| Equipo | VLAN | IPv4 | Máscara |
|---|---|---|---|
| PC-A | 10 | 192.168.10.10 | 255.255.255.0 |
| PC-B | 10 | 192.168.10.11 | 255.255.255.0 |
Deja vacíos puerta de enlace y DNS.
 Configura antes de cerrar el triángulo
Prepara los switches por consola con los enlaces entre ellos desconectados.
Así puedes establecer el modo de spanning tree antes de incorporar todos los caminos redundantes.
Los comandos siguientes suponen configuraciones de laboratorio conocidas y nombres de interfaz compatibles.
 Configuración común de los switches
En SW1, SW2 y SW3:
enable
configure terminal
spanning-tree mode rapid-pvst
vlan 10
name LAB_STP
exit
vlan 999
name NATIVA_LAB
exit
interface range gigabitEthernet 0/1 - 2
switchport mode trunk
switchport trunk native vlan 999
switchport trunk allowed vlan 10,999
switchport nonegotiate
no shutdown
exit
end
Esta configuración:
- Selecciona Rapid PVST+.
- Crea la VLAN de datos y la nativa.
- Prepara ambos enlaces troncales de cada equipo.
- Permite las mismas VLAN en todos los extremos.
No habilites PortFast en estos puertos entre switches.
Establece la raíz y sus alternativas
En SW1:
configure terminal
spanning-tree vlan 10 priority 4096
end
En SW2:
configure terminal
spanning-tree vlan 10 priority 8192
end
En SW3:
configure terminal
spanning-tree vlan 10 priority 12288
end
En estas plataformas, los valores configurables se utilizan en incrementos de 4096. Una prioridad menor favorece la elección como raíz. cisco.com
La configuración fija el orden previsto para la VLAN 10:
- SW1.
- SW2.
- SW3.
La VLAN 999 mantiene su propia elección con los valores que tenga configurados. No supongas que su árbol coincide con el de la VLAN 10.
 Configura los puertos de las computadoras
En SW2 y SW3:
configure terminal
interface fastEthernet 0/1
switchport mode access
switchport access vlan 10
no shutdown
exit
end
Configura PC-A y PC-B con las direcciones previstas.
Ahora conecta los tres enlaces entre switches y espera a que la topología se estabilice.
Si utilizas Windows, comprueba que las reglas del firewall permiten las solicitudes ICMP necesarias para la práctica.
 Observa la topología resultante
En los tres switches:
show spanning-tree vlan 10Busca:
- Root ID: identificador de la raíz.
- Bridge ID: identificador del switch consultado.
- Role: función de cada puerto.
- Sts: estado.
- Cost: costo del camino o del puerto según la sección.
En SW1 debe aparecer una indicación equivalente a:
This bridge is the root
 Resultado esperado con costos iguales
| Switch | Puerto | Función prevista para VLAN 10 |
|---|---|---|
| SW1 | Gi0/1 | Designado, reenviando. |
| SW1 | Gi0/2 | Designado, reenviando. |
| SW2 | Gi0/1 | Raíz, reenviando. |
| SW2 | Gi0/2 | Designado, reenviando. |
| SW3 | Gi0/1 | Raíz, reenviando. |
| SW3 | Gi0/2 | Alternativo, sin reenviar datos. |
Este resultado supone enlaces de igual costo y las prioridades indicadas.
En algunas salidas, un puerto alternativo aparece como Altn y su estado como BLK, aunque el comportamiento corresponda a discarding en RSTP.
Si el resultado difiere, revisa costos, prioridades y conexiones antes de considerarlo un error.
 Por qué la prioridad mostrada puede ser diferente
Para la VLAN 10, puedes observar una prioridad efectiva de 4106 en lugar de 4096:
4096 + 10 = 4106
La salida incorpora el identificador extendido de VLAN. No significa que el comando se haya aplicado incorrectamente.
 Comprueba la comunicación inicial
Desde PC-A:
ping 192.168.10.11La comunicación debe funcionar una vez estabilizados los enlaces y resuelta la dirección MAC del vecino.
Para la VLAN 10, el recorrido inicial previsto es:
SW2 → SW1 → SW3
El enlace físico entre SW2 y SW3 existe, pero el puerto alternativo de SW3 impide utilizarlo como camino de datos en ese árbol.
El puerto sin reenvío está cumpliendo una función de prevención.
Simula una falla y observa la recuperación
Mantén una prueba continua desde PC-A:
ping -t 192.168.10.11En Windows puedes detenerla con Ctrl + C. Si utilizas un simulador sin esa opción, repite pruebas o utiliza su generación periódica de tráfico.
En SW1, deshabilita el enlace hacia SW3:
configure terminal
interface gigabitEthernet 0/2
shutdown
end
Ahora consulta en SW3:
show spanning-tree vlan 10El camino directo hacia SW1 dejó de estar disponible. El puerto Gi0/2 de SW3 puede convertirse en su nuevo puerto raíz y reenviar tráfico a través de SW2.
El recorrido pasa a ser:
SW2 → SW3
 Qué debes registrar
- Si se pierden respuestas durante el cambio.
- Cuánto tarda aproximadamente en recuperarse la comunicación.
- Qué rol adquiere Gi0/2 en SW3.
- Qué camino queda activo.
El tiempo observado depende del protocolo, la detección de la falla, el entorno y otros factores. No conviertas el resultado de una sola prueba en una garantía universal.
 Restaura el enlace original
En SW1:
configure terminal
interface gigabitEthernet 0/2
no shutdown
end
Espera la estabilización y vuelve a consultar:
show spanning-tree vlan 10Con los mismos costos y prioridades, SW3 debe recuperar su camino directo hacia SW1 y dejar nuevamente Gi0/2 como alternativa.
Comprueba que PC-A y PC-B siguen comunicándose.
Termina la práctica con todos los enlaces previstos habilitados y la topología verificada.
 PortFast y BPDU Guard
Estas funciones ayudan a operar puertos destinados a dispositivos finales.
PortFast
Permite que un puerto de borde pase rápidamente a reenvío, evitando esperar las transiciones normales de un puerto no borde.
No deshabilita STP, pero utilizarlo indebidamente en conexiones entre switches puede introducir riesgos de bucle.
 BPDU Guard
Protege puertos que no deberían recibir BPDU. En el comportamiento Cisco habitual, puede llevar el puerto a err-disabled al recibir una BPDU.
PortFast y BPDU Guard se utilizan según el diseño y la plataforma; no deben aplicarse indiscriminadamente. cisco.com
No los configures en los enlaces entre switches de este laboratorio.
 Errores frecuentes
| Error | Interpretación correcta |
|---|---|
| “El puerto bloqueado está roto”. | Puede estar evitando un bucle. |
| “La raíz es el router”. | La raíz es una función de spanning tree. |
| “Más cables siempre aumentan el rendimiento”. | STP puede dejar caminos sin reenvío para una instancia. |
| “Un trunk evita los bucles”. | El trunk transporta VLAN; spanning tree controla recorridos redundantes. |
| “STP garantiza recuperación instantánea”. | Puede existir pérdida temporal durante la convergencia. |
| “Todos los árboles por VLAN son iguales”. | Pueden tener raíces y caminos distintos. |
 Guarda y documenta
Después de restaurar la topología, ejecuta en los tres switches:
copy running-config startup-configConserva el respaldo de VLAN y configuración que requiera cada plataforma. Si utilizas un simulador, guarda también el proyecto.
Registra:
- Modo de spanning tree.
- Raíz de la VLAN 10.
- Prioridades configuradas.
- Roles y estados iniciales.
- Enlace que deshabilitaste.
- Cambio de rol observado.
- Recuperación y restauración final.
 Actividad de comprensión
- ¿Un triángulo físico implica que la red necesariamente tendrá una tormenta?
- ¿Qué switch gana si sus prioridades configuradas son 4096, 8192 y 12288, dentro de la misma instancia y sin otro candidato mejor?
- ¿El switch raíz tiene puerto raíz?
- ¿Un puerto alternativo equivale a un puerto desconectado?
- ¿Qué ocurre si falla un enlace activo y existe una alternativa válida?
- ¿Debes habilitar PortFast en los enlaces entre switches para acelerar este laboratorio?
 Respuestas explicadas
Caso 1: no. Un mecanismo correctamente operativo puede mantener una topología lógica sin bucles.
Caso 2: el configurado con prioridad 4096, por tener el Bridge ID efectivo menor entre esos candidatos.
Caso 3: no. Los puertos raíz se seleccionan en los switches que no son raíz.
Caso 4: no. Puede mantener enlace y participar en el protocolo mientras no reenvía datos.
Caso 5: spanning tree puede habilitar un recorrido alternativo después de los cambios necesarios.
Caso 6: no. PortFast se reserva para los escenarios de borde apropiados.
 Lo que has aprendido
Ahora puedes:
- Explicar cómo se originan los bucles de capa 2.
- Reconocer sus consecuencias sobre tráfico y aprendizaje MAC.
- Describir la función del puente raíz y las BPDU.
- Distinguir roles y estados de puertos.
- Identificar diferencias básicas entre STP y RSTP.
- Verificar una instancia mediante
show spanning-tree. - Observar la recuperación ante una falla.
- Restaurar y documentar una topología redundante.
 Conclusión
La redundancia aporta caminos alternativos, pero necesita un mecanismo que controle cuáles reenvían tráfico. STP y sus variantes construyen ese recorrido lógico sin bucles y pueden adaptarlo cuando cambia la conectividad.
La práctica mostró que un puerto sin reenvío puede representar una protección necesaria y que un enlace alternativo puede recuperar su función cuando falla el camino principal.
Con esta lección concluye el Módulo 4 — Ethernet y Conmutación. Ya cuentas con una base para interpretar tramas, resolución ARP, administración de switches, VLAN, enlaces troncales y redundancia.


